
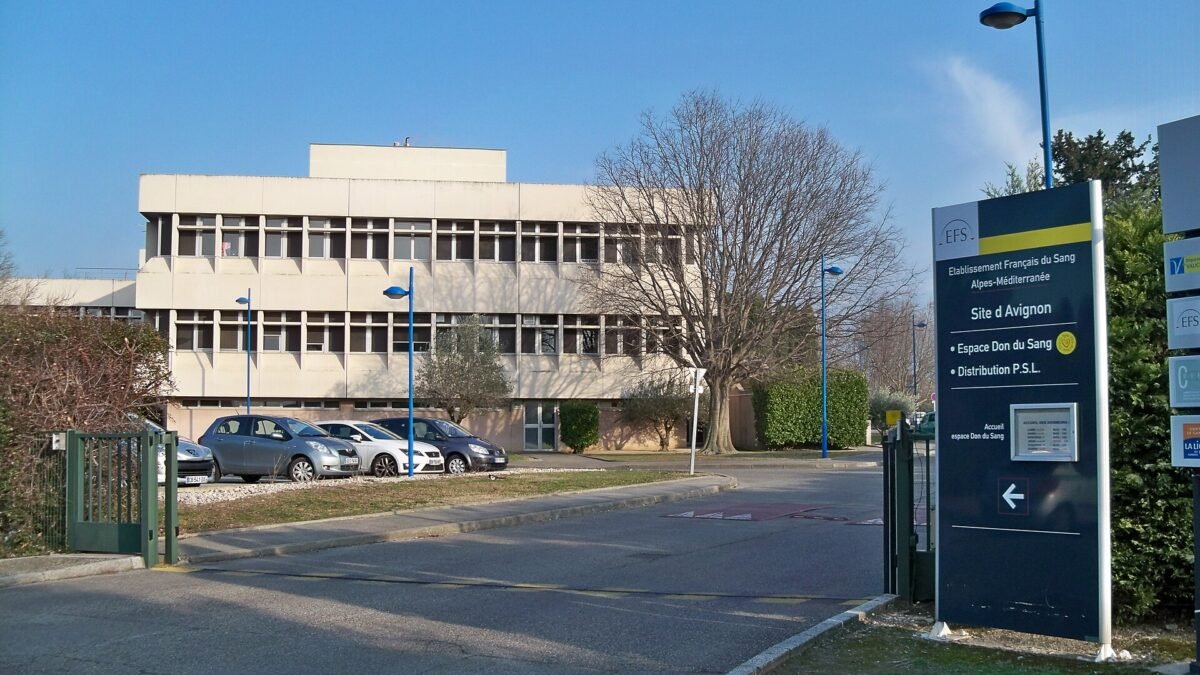
La cyberattaque contre les chambres froides de l'Établissement français du sang (EFS) a été confirmée par l'établissement lui-même, dans un communiqué daté du 3 novembre 2026, qui fait état d'un incident de cybersécurité survenu le 2 novembre chez l'un de ses prestataires d'équipement frigorifique. Les installations de supervision et de pilotage des chambres froides déployées sur trois de ses sites en France ont été touchées.
Cet incident arrive après la cyberattaque de grande ampleur qui avait visé des dizaines de supermarchés français en octobre, un sujet que TekyMag a abordé avec les plans d'urgence réclamés par l'Union européenne après les attaques contre les supermarchés. Le cabinet de la ministre de la Santé a confirmé les faits, et des investigations techniques se poursuivent. Thales affirme pour sa part que le phénomène dépasse l'EFS.
Que s'est-il passé dans les chambres froides de l'EFS ?
Le communiqué de l'EFS indique que les paramètres de fonctionnement des chambres froides équipées de la solution du prestataire ont été modifiés. Des seuils de température et de dégivrage ont été portés à de très hautes températures. L'établissement ne précise pas les valeurs de ces réglages.
Selon l'EFS, « aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer ». Frédéric Pacoud, président de l'EFS, explique que l'alerte a été donnée vite : « Comme on a repéré ça rapidement, on a pu immédiatement prendre les mesures nécessaires ».
TekyMag avait déjà évoqué les chambres froides de plasma de l'EFS visées par une possible cyberattaque. L'établissement parle désormais d'un incident de cybersécurité confirmé.
Coolworld, le prestataire néerlandais, reconnaît un incident
L'entreprise néerlandaise Coolworld a reconnu qu'un nombre limité de ses unités avait été affecté par un incident lié à un logiciel de surveillance à distance de systèmes frigorifiques. Dans son communiqué du 4 novembre 2026, elle écrit : « Seul un nombre limité d'unités Coolworld a été affecté ».
Ce communiqué ne mentionne pas l'EFS. À ce stade, aucun lien public n'est établi entre cet incident et les attaques contre les supermarchés. Le mode opératoire et les circonstances restent à préciser, selon le cabinet de la ministre de la Santé.
Cyberattaque contre les frigos de santé : ce que dit Thales
Lors d'un point presse, le vice-président des services de cybersécurité de Thales a déclaré : « On a quelques clients dans le monde de la santé qui nous ont remonté qu'en faisant de l'analyse dans certaines de leurs informations, ils ont vu que les frigos qu'ils utilisent pour les vaccins ou pour les poches de sang ont été sollicités. »
Thales ne nomme pas ces clients. L'entreprise ne rapporte ni prise de contrôle de ces frigos dans le secteur de la santé, ni rupture de la chaîne du froid. Le même dirigeant a aussi prévenu : « Notre nouveau quotidien va être rythmé par des attaques toutes les semaines ».
Des hôpitaux déjà exposés aux cyberattaques
Les établissements de santé français sont des cibles connues des cyberattaques. En février 2021, les hôpitaux de Dax et de Villefranche-sur-Saône avaient été victimes d'un rançongiciel. Une question écrite parlementaire recensait 27 attaques majeures contre des hôpitaux en 2020, puis une par semaine depuis 2021, des chiffres anciens.
L'incident de l'EFS touche des équipements qui conservent des produits sanguins, dont la température doit rester contrôlée en permanence. Les investigations en cours doivent établir comment les réglages ont pu être modifiés.
Commentaires
Aucun commentaire pour le moment
Soyez le premier à réagir à cet article.