
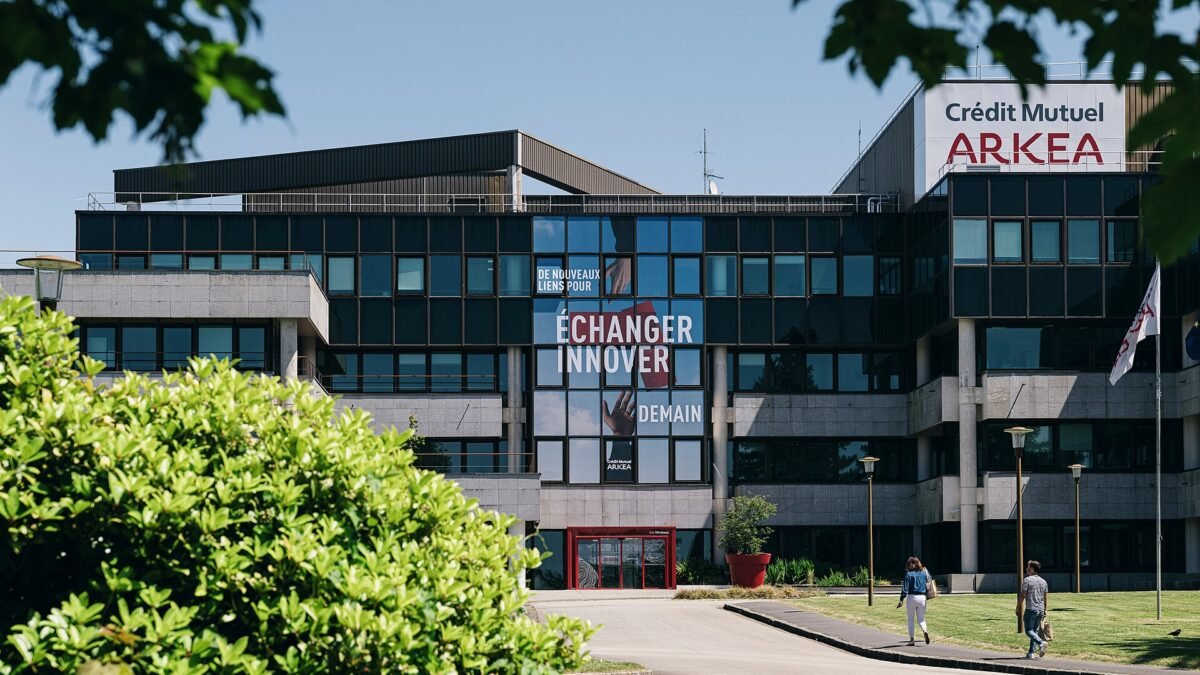
La banque basée en Bretagne a communiqué mercredi sur une attaque informatique dont elle a été victime. Dans son communiqué, Crédit Mutuel Arkéa évoque des « opérations frauduleuses » et un incident « aujourd'hui maîtrisé ». Elle a aussi confirmé l'attaque par e-mail à des médias le matin même.
Cyberattaque chez Crédit Mutuel Arkéa : ce que la banque confirme
Arkéa indique que ses équipes se sont « immédiatement mobilisées » dès la détection de l'attaque. Elle affirme que l'incident « n'a aucune conséquence financière pour eux », en parlant de ses clients, dont les intérêts seraient pleinement protégés.
Par précaution, la banque a suspendu temporairement certaines transactions. Aucune date de reprise précise n'a été annoncée : Arkéa dit que les opérations reprendront « rapidement » une fois les vérifications terminées.
La banque n'a pas détaillé la méthode employée par les pirates ni identifié les auteurs de l'attaque.
Qui est concerné par l'attaque contre Arkéa ?
Arkéa est un groupe distinct du reste du Crédit Mutuel, qui fonctionne de manière décentralisée. L'incident ne permet donc pas de conclure à une attaque visant l'ensemble du réseau Crédit Mutuel. Le groupe, maison mère de Fortuneo et de Suravenir, compte plus de 5,6 millions de clients et affiche 211,5 milliards d'euros d'actifs.
Les clients susceptibles d'être concernés par la suspension de certaines opérations seraient ceux du Crédit Mutuel de Bretagne, du Crédit Mutuel du Sud-Ouest et de Fortuneo. À ce stade, rien n'indique que l'épargne des particuliers soit touchée, et aucune donnée de clients volée n'a été signalée.
Le groupe s'est aussi étendu en Belgique : il a acquis en 2016 la banque en ligne Keytrade Bank. Par ailleurs, Qonto indique que ses fonds sont conservés chez Crédit Mutuel Arkéa, qui lui sert d'établissement de crédit, sans lien établi avec l'incident.
Comment l'incident a-t-il été révélé ?
L'enquêteur on-chain ZachXBT a désigné Arkéa sur Telegram le 4 novembre à 3h24, heure de Paris. La banque a ensuite reconnu l'attaque dans la matinée. Sur la question des auteurs, ZachXBT écarte avec une « haute confiance » la piste du groupe Lazarus, une appréciation d'enquêteur et non une attribution formelle.
Un incident qui survient quelques jours après le vol chez Binance
L'affaire intervient peu après le « braquage » de 6,3 milliards de dollars contre Binance, dont nous avons détaillé les circonstances dans notre article sur les faux entretiens et Homebrew piégé. Arkéa avait par ailleurs déposé en mai une demande d'agrément MiCA afin de proposer des services crypto à ses clients, selon L'Agefi.
Nous avions déjà publié une première synthèse : Crédit Mutuel Arkéa annonce une cyberattaque et des opérations frauduleuses.
Commentaires
Aucun commentaire pour le moment
Soyez le premier à réagir à cet article.