
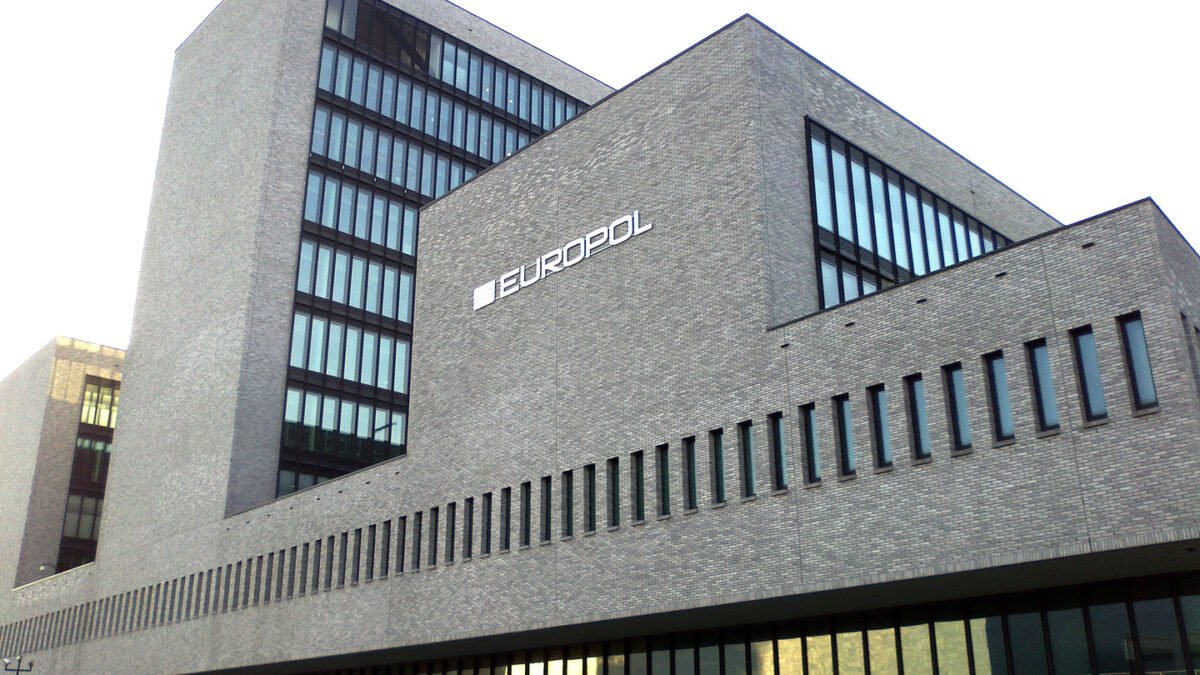
Dans le cadre de l'opération Endgame, Europol a annoncé le 12 novembre 2026, avec les polices de neuf pays et Eurojust, le démantèlement d'une grande partie de l'infrastructure criminelle de trois logiciels malveillants, Gootloader, CastleRAT et StealC, et l'identification de plus de 6 millions d'identifiants volés. Le bilan officiel fait état de 235 serveurs et de 257 domaines saisis.
Cette annonce arrive après plusieurs vagues d'actions menées depuis 2024 contre les logiciels qui servent de base à de nombreux crimes financiers. Ces identifiants circulaient déjà dans le paysage des fuites massives de mots de passe, où ils alimentent des attaques en chaîne. Les autorités les transmettent désormais à des services d'alerte pour que les victimes puissent vérifier leur situation.
Opération Endgame : ce que contient le bilan d'Europol
L'opération Endgame a visé trois familles de logiciels malveillants, avec un bilan précis par outil. Pour Gootloader, 14 serveurs et 218 domaines ont été saisis. Pour CastleRAT, ce sont 120 serveurs et 39 domaines, et pour StealC, 102 serveurs.
Les pays qui ont participé aux côtés d'Europol et d'Eurojust sont la Bulgarie, le Canada, le Danemark, l'Allemagne, la Moldavie, les Pays-Bas, la Pologne, le Royaume-Uni et les États-Unis. CastleRAT est un cheval de Troie d'accès à distance connu depuis 2025.
Plus de 6 millions d'identifiants volés : comment ils étaient utilisés
Selon Europol, plus de 6 millions d'identifiants de victimes ont été repérés dans l'infrastructure saisie. L'institution explique que les suspects les ont volés après avoir infecté les victimes, puis les ont vendus pour d'autres attaques, dont des ransomwares.
« Pendant l'action, plus de 6 millions d'identifiants de victimes ont été identifiés dans l'infrastructure criminelle détenue par les cybercriminels et saisie par les autorités cette semaine. » (Europol)
Europol décrit aussi le mécanisme : les suspects utilisaient ces identifiants, volés après l'infection, pour les revendre et les employer plus tard dans d'autres cyberattaques comme les ransomwares.
Comment savoir si vous êtes concerné par ces identifiants volés ?
Pour savoir si vos identifiants figurent parmi ceux récupérés, Europol indique que les données des victimes sont partagées avec Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation et le NL-NCSC. Europol précise que les données liées à CastleRAT sont destinées à ces services d'alerte.
CheckjeHack est un service de la police néerlandaise, pensé pour les résidents des Pays-Bas. Pour les autres, Have I Been Pwned permet de vérifier une adresse e-mail.
Voici les conseils d'Europol aux utilisateurs WordPress, dont les sites sont concernés par Gootloader :
- Changer ses identifiants;
- Activer l'authentification multifacteur;
- Corriger les vulnérabilités de son site.
Endgame depuis 2024 : une opération contre les logiciels malveillants
L'opération Endgame a été lancée en 2024 et vise les logiciels malveillants qui servent de socle à de nombreux crimes financiers. Une phase précédente, en juin 2026, avait ciblé SocGholish, Amadey et StealC, avec 326 serveurs et 142 domaines saisis.
Europol présente l'opération comme le plus grand effort international contre les facilitateurs de ransomwares, avec plus de 30 partenaires publics et privés. Ces vols de données alimentent aussi d'autres fraudes, comme le montre le cas de Binance et du vol de 6,3 milliards. Pour d'autres actualités sur le sujet, la rubrique Tech de TekyMag suit les évolutions de la cybersécurité.
Commentaires
Aucun commentaire pour le moment
Soyez le premier à réagir à cet article.